
jueves, 12 de febrero de 2026
jueves, 19 de junio de 2025
jueves, 18 de abril de 2024
Los dos planes de Israel contra Irán
Un sabio ataque de represalia contra Irán - opinión
El potencial israelí de represalia por el ataque del sábado de Irán podría incluir una guerra cibernética. Se comparan los beneficios con la acción militar convencionalPor Mark Lavie/The Media Line
Jerusalem Post

Un cartel antiisraelí con una imagen de misiles iraníes se ve en una calle de Teherán, Irán, el 15 de abril de 2024.
Hay pocas dudas de que Israel tomará represalias por el ataque aéreo sin precedentes de Irán durante el fin de semana. La pregunta es: ¿Cómo?
¿Israel enviará su fuerza aérea para arrasar tantos objetivos militares y civiles como pueda, como favorecen algunos miembros del Gabinete de Guerra de Israel, o la respuesta será cuidadosamente pensada para lograr los máximos resultados a corto y largo plazo?
En otras palabras, para aclarar un dicho muy conocido, ¿seguirá Israel su cerebro o sus músculos?
El método del cerebro significa confiar en los ciberataques, que podrían paralizar a Irán durante semanas o meses.
El enfoque de los músculos traería cierta satisfacción y algunos golpes en el pecho, pero perdería otros posibles resultados positivos:
- Involucrar a la coalición de Estados Unidos, Gran Bretaña, Francia, Jordania y Arabia Saudita en una lucha extendida contra Irán.
- Utilizar la batalla con Irán para impulsar una solución a la guerra en Gaza
- Fortalecer la alianza de Israel no sólo con sus socios veteranos del tratado, Egipto y Jordania, sino también con los más nuevos en los Acuerdos de Abraham y potencialmente con Arabia Saudita.
Israel es una potencia mundial reconocida en lo que respecta a la ciberseguridad. Pero a diferencia de la tendencia nacional a reclamar un ruidoso crédito por sus logros, sus logros cibernéticos se mantienen bajo una estricta censura. Esto se ha convertido en un error estratégico, al privar a Israel de capacidades obvias y públicas de disuasión.
Por ahora, sin embargo, quienes escribimos desde Israel tenemos que atribuir lo que sabemos a “informes extranjeros”. Así que considere lo que está leyendo aquí como tal. He estado jugando ese “juego” durante décadas.
La guerra cibernética de Irán
El ciberataque más publicitado contra Irán atribuido a Israel fue Stuxnet, allá por 2010. Era un “gusano” que infectó las computadoras que hacían funcionar las centrifugadoras de Irán, que enriquecen uranio hasta alcanzar el nivel de armas. El ataque retrasó el programa de producción de armas nucleares de Irán durante meses, posiblemente años. Como resultado, Irán mejoró su ciberseguridad, pero eso no detuvo los ataques atribuidos a Israel.
En mayo de 2020, un ciberataque detuvo el trabajo en el principal puerto de Irán en Bandar Abbas , estropeó las computadoras del puerto y provocó enormes atascos de camiones que se dirigían al puerto por tierra y de barcos en el mar esperando para descargar.
Tan recientemente como en diciembre pasado, un ciberataque cerró casi todas las gasolineras de Irán, sembrando tal pánico que después del bombardeo sin precedentes de misiles de Irán contra Israel, se vio a iraníes haciendo fila en las gasolineras, aparentemente esperando otro ataque similar.
Hay muchos otros incidentes, la mayoría de los cuales no han sido reportados en ninguna parte. La conclusión es clara:
Si Israel quiere, puede cerrar efectivamente los sectores militar, civil y económico de Irán.
Para que conste, aquí Irán no es un cachorro recién nacido indefenso. Los piratas informáticos iraníes han estado atacando constantemente a instituciones israelíes durante años, en su mayoría sin éxito.
El daño a nivel existencial puede ser causado por un ciberataque concentrado. En 2015, el reconocido periodista estadounidense Ted Koppel escribió un libro llamado Lights Out. Describe con alarmante detalle cómo la red eléctrica estadounidense es vulnerable a los ciberataques, que podrían provocar escasez de alimentos y combustible, pánico e incluso hambruna.
Los ciberataques no son sólo una cuestión de que una computadora se mete con otra computadora. Pueden ser letales.
Las ventajas de una respuesta cibernética sobre la ofensiva militar más convencional se enumeran anteriormente. Repasemos los puntos:
- Estados Unidos ha dejado claro que no se unirá a una ofensiva militar israelí contra Irán. Nos guste o no, esa es la realidad. Washington está dando señales de que apoyaría una respuesta mesurada y atraería a los demás miembros de la coalición defensiva. Esto es crucial porque Israel no actúa solo en su guerra cibernética. Estados Unidos y otros están involucrados, y eso debe continuar.
- Irán es la fuerza impulsora detrás de Hamás y, hasta cierto punto, su frente, Qatar. Un ciberataque podría ser un castigo suficiente para obligar a Irán a obligar a Hamas a aceptar condiciones que pondrían fin a la estancada guerra en Gaza. Israel no lograría sus inalcanzables objetivos militares, pero podría recuperar a sus rehenes.
- El hilo común entre todos los miembros de la coalición defensiva es el miedo y el odio hacia Irán. Una política israelí aceptable para la coalición ad hoc podría consolidar los vínculos a largo plazo.
Por otro lado, una respuesta militar total, o incluso una acción militar limitada que genere una respuesta iraní, no logra ninguno de esos objetivos. Todo lo contrario.
Si algo se ha aprendido de la guerra de Israel contra Hamas es que en la era posterior a los hechos de medios antisociales y períodos de atención microscópicos, incluso una guerra justificada tiene una vida útil corta. La de Israel duró unas dos semanas después de la horrenda masacre del 7 de octubre pasado, cuando miles de terroristas de Hamás mataron a unas 1.200 personas en el sur de Israel, violaron y quemaron a civiles y tomaron más de 250 rehenes.
Ni siquiera la espantosa enormidad de esa masacre consolidó la simpatía mundial del lado de Israel. Después de dos semanas, incluso antes de que Israel enviara fuerzas terrestres a Gaza, ya se escuchaban los gritos sobre el daño y el sufrimiento inaceptables que Israel estaba causando a los civiles de Gaza.
Dos semanas. Si Israel toma represalias por el histórico ataque aéreo de Irán de una manera que cause víctimas civiles en Irán, podríamos esperar que la simpatía mundial dure tanto tiempo, no más. Entonces Israel volvería a ser visto en el mundo como el agresor, el asesino de bebés.
Un ciberataque concentrado y de largo plazo podría lograr todo lo que una operación militar podría lograr, excepto golpearse el pecho.
Israel haría perfectamente bien en hacer retroceder a Irán al siglo pasado después de su ataque aéreo. Si no fuera por las defensas aéreas de Israel y la ayuda de sus aliados, podría haber habido miles de bajas israelíes. Así como el sistema Cúpula de Hierro de Israel derriba la mayoría de los cohetes de Hamas, lo que lleva a cierta complacencia equivocada, la operación de defensa aérea sorprendentemente eficaz no debería llevar a nadie a restar importancia al potencial de muerte y destrucción de los ataques de Irán.
Israel tomará represalias, y debería hacerlo. La pregunta sigue siendo: ¿cómo tomará represalias?
Un dicho hebreo común debería servirnos de guía: Es mejor ser sabio que tener razón.
jueves, 4 de mayo de 2023
Invasión a Ucrania: El rol del ciberespacio y la ciberseguridad
Lecciones cibernéticas de Ucrania: prepárese para un conflicto prolongado, no para un golpe de gracia
En lugar de obsesionarse con la posibilidad apocalíptica de un "Pearl Harbor cibernético", dicen los expertos, EE. UU. debería prepararse para guerras digitales de desgaste como la que está ocurriendo en Ucrania.

Los bomberos responden a un ataque con drones en Kiev en octubre de 2022. (Foto de Paula Bronstein/Getty Images)
WASHINGTON — La fallida “blitzkrieg” cibernética de Rusia en Ucrania se ha convertido en un largo proceso que otorga una gran importancia a la adaptabilidad, la resiliencia y la voluntad de ganar, dijo uno de los principales funcionarios de seguridad cibernética de Kiev al público estadounidense en una gira reciente. Y la lección estratégica para EE. UU., dijeron varios expertos independientes, es que este tipo de conflicto cibernético prolongado es un modelo más probable para guerras futuras que las visiones de muerte súbita de un "Pearl Harbor cibernético" o un "11 de septiembre cibernético " . ″ predicho por funcionarios estadounidenses durante más de una década.
Las redes ucranianas y sus defensores, con una amplia ayuda occidental, han demostrado ser resistentes bajo una presión brutal. “Hemos aprendido a usar todas estas herramientas y técnicas en circunstancias críticas, cuando a veces no hay electricidad, no hay comunicación, cuando tu ciudad está a punto de ser rodeada, cuando [estás] bajo ataques con misiles o bajo bombardeos”, dijo. Illia Vitiuk, quien dirige el departamento cibernético del Servicio de Seguridad de Ucrania (SBU en ucraniano). “A veces tratas de comunicarte con el administrador del sistema del ministerio que está bajo ataque cibernético, pero no está aquí: desapareció porque necesitaba sacar a su familia de Bucha ”.
Los rusos no contaban con este tipo de resiliencia, dijo Vitiuk. “Ellos, por supuesto, esperaban que esto iba a ser una guerra relámpago, por lo que usaron la mayoría de los ases que tenían bajo la manga justo antes de la invasión”, dijo en la conferencia RSA en San Francisco el 25 de abril. Esa primera ola de los esfuerzos incluyeron “desfiguración de sitios web, robo de datos, limpiaparabrisas y casilleros, [y] una gran campaña de desinformación”. Los ciberataques rusos han ido y venido desde entonces, pero nunca más alcanzaron la intensidad de enero-abril de 2022, según Mandiant de Google Cloud , que ha brindado una amplia asistencia al equipo de Vitiuk.
Es una lucha larga y está lejos de terminar, dijo Vitiuk en un foro de seguridad cibernética de Billington a principios de abril: "Si tienes 12 asaltos en un combate de boxeo... ahora probablemente estemos en el octavo asalto".
Es pronto para sacar conclusiones radicales de la guerra en Ucrania, advirtieron varios expertos. “La gente necesita ser muy, muy paciente”, dijo Michael Martelle, académico de los Archivos de Seguridad Nacional, en un panel reciente del Atlantic Council . Analizar Ucrania ahora, dijo, es como analizar la Segunda Guerra Mundial en 1943, cuando todavía era un secreto muy bien guardado que los Aliados habían descifrado los códigos alemán y japonés.
Pero ya es evidente que Rusia no ha logrado asestar un golpe de gracia, tanto sobre el terreno como en el ciberespacio. Eso contradice las expectativas generalizadas de que el delito cibernético es más fuerte que la defensa y que un estado-nación sofisticado podría paralizar las redes de un objetivo.
“Ha
habido una especie de suposición, especialmente al comienzo de la
guerra actual, de que habrá esta ronda de interrupciones masivas,
disruptivas y decisivas”, dijo Martelle. “El término 'Pearl Harbor cibernético' simplemente no morirá, aunque realmente es necesario”.
Si desea una metáfora del Pacífico de la Segunda Guerra Mundial, sugirió Martelle, una mejor es la prolongada campaña de submarinos de EE. UU. que estranguló lentamente las líneas de suministro japonesas, un transporte torpedeado a la vez. No hubo batallas grandes y dramáticas como Pearl Harbor o Midway, sino más bien, dijo, "una degradación agregada y acumulativa... en un ámbito para el que creo que la cibernética en realidad es muy adecuada".
“La analogía de Martelle… con la guerra submarina es bastante buena”, coincidió David Fahrenkrug , quien enseña guerra cibernética en la Universidad de Georgetown y tiene experiencia cibernética dentro del Pentágono y la Fuerza Aérea. Al igual que un submarino, un atacante cibernético que revela su presencia para atacar se vuelve mucho más vulnerable. “Lo que podemos hacer con el poder cibernético es interrumpir las comunicaciones, pero no por largos períodos de tiempo”, dijo Fahrenkrug a Breaking Defense en una entrevista reciente. “Estás confiando en el sigilo para hacer que tu efecto funcione, y una vez que te detectan, no tienes suerte”.
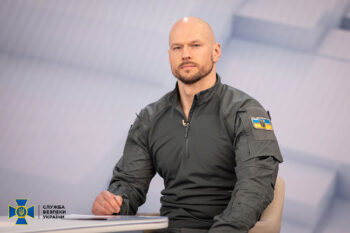
Illia Vitiuk, Jefa del Departamento de Seguridad Cibernética, Servicios de Seguridad de Ucrania (foto de la SSU de Ucrania)
“La gente esperaba que no hay límite para lo que se puede hacer con el poder cibernético: se puede piratear cualquier sistema, colapsar ese sistema y crear catástrofes”, dijo Fahrenkrug, comparando las visiones apocalípticas con los defensores del bombardeo estratégico de principios del siglo XX. “El paralelo es que Douhet imagina que si simplemente bombardeas ciudades, los países se rendirán. Hay mecanismos más profundos de resiliencia”.
Así que Fahrenkrug, como Martelle, duda de que sea probable un golpe al estilo de Pearl Harbor en el mundo digital. “¿Cuál es la 'batalla decisiva' que tiene lugar en el ciberespacio?” se preguntó en voz alta. “No creo que exista”.
“La paradoja del ciberespacio”
“La paradoja del ciberespacio”, dijo Fahrenkrug, es que cualquier nodo dado (un servidor, un enrutador, la computadora portátil o el teléfono de un usuario) es altamente vulnerable, pero cuando está unido a una red general, un sistema puede ser increíblemente resistente. Esto se debe a que la naturaleza de las redes es ser descentralizadas y redundantes, con múltiples nodos y rutas, y porque la inversión civil ha creado un ecosistema próspero con múltiples opciones para la mayoría de los servicios.
“Si desea suprimir las redes de comunicación de un adversario, debe atacar muchas posiciones y nodos casi simultáneamente”, dijo Fahrenkrug. “Esa es una operación muy difícil de llevar a cabo y requiere una planificación y coordinación significativas y una sincronización exquisita”.
Considere el mayor éxito cibernético individual de los rusos: su ataque del 24 de febrero a la red de comunicaciones satelitales Viasat, que interrumpió a los usuarios en 55 países , desde múltiples agencias militares y de seguridad ucranianas, el objetivo obvio, hasta las turbinas eólicas alemanas. Cientos o miles de módems tuvieron que ser reemplazados físicamente . Pero SpaceX de Elon Musk pronto ofreció su servicio Starlink , que se ha convertido en la columna vertebral digital de las fuerzas ucranianas a pesar de los intentos rusos de bloquearlo .
Si bien Ucrania pudo recuperarse del ataque a Viasat, "no fue que Viasat en sí mismo fuera específicamente resistente", señaló Jamil Jaffer , ex miembro del personal de Hill and White House que ahora dirige el Instituto de Seguridad Nacional en la Universidad George Mason. “Fue que había otra capacidad, en este caso, Starlink, que se puso en práctica, con el gasto de una gran cantidad de dinero por parte de múltiples gobiernos e industrias”.
“Ese no siempre va a ser el caso”, advirtió Jaffer. “Hay algunas capacidades que no se pueden reemplazar de inmediato, porque si bien las capacidades frágiles son un talón de Aquiles, tener capacidades de respaldo completamente disponibles puede resultar muy costoso”.
A pesar de estas vulnerabilidades, Jaffer le dijo a Breaking Defense que él también se mostraba escéptico ante la posibilidad de un golpe de gracia digital. “Desde mi punto de vista, un Pearl Harbor cibernético es menos probable que una guerra de desgaste en el dominio cibernético”, dijo. “En la medida limitada en que la disuasión realmente funciona en el dominio cibernético, creo que los principales estados-nación que podrían lograrlo reconocen que un ataque que tiene consecuencias masivas resultaría en alguna forma significativa de represalia”.
Eso no significa que las armas cibernéticas nunca serán decisivas, advirtió Jaffer. “Me gusta la analogía de Martelle de los primeros días de la guerra submarina, aunque no estoy seguro de que sea completamente precisa”, dijo. “Al igual que allí, el uso de la cibernética aquí abrió un nuevo dominio de operaciones, y si bien inicialmente puede haber sido inconsistente y difícil de coordinar con otras armas, se volvió mucho más efectivo con el tiempo”. Al igual que los submarinos y los aviones, argumentó, "la cibernética es y será un componente de la guerra en el futuro y será una parte clave de un esfuerzo de fuerza conjunta y de armas combinadas".
Que los ciberataques no sean apocalípticos por sí solos no los hace inútiles. La cibernética no puede destruir físicamente un objetivo como lo hace una bomba, argumentó Martelle, pero puede recopilar inteligencia y ayudar a localizar objetivos para un ataque físico, como con los oficiales rusos asesinados después de que los ucranianos geolocalizaran sus teléfonos celulares . “La cibernética no va a ser la mejor herramienta… para romper cosas de forma permanente o matar personas”, dijo. “El uso más eficiente del acceso a la red informática en una guerra de disparos es brindar apoyo de orientación a los ataques cinéticos”.
Ese tipo de apoyo a las operaciones convencionales, de hecho, es mucho de lo que Vitiuk dice que su unidad está haciendo ahora. Los piratas informáticos ucranianos aprovechan las cámaras de seguridad detrás de las líneas enemigas para espiar las ubicaciones de las tropas rusas, dijo, mientras que los ciudadanos comunes, algunos en territorio ocupado, que actúan con gran riesgo para sí mismos, pueden descargar una aplicación para informar los movimientos del enemigo y las ubicaciones precisas de los objetivos potenciales. Incluso los ciberdelincuentes ucranianos han ofrecido datos robados de redes rusas.
“No es necesario que les pagues, no es necesario que los obligues”, dijo Vitiuk. El apoyo de los aliados de los gobiernos y las empresas occidentales ha sido esencial, dijo, al igual que la experiencia práctica de Ucrania en la lucha contra los piratas informáticos rusos desde la invasión inicial de 2014. Pero, ante todo, dijo, “es nuestra voluntad inquebrantable de ganar, porque no tenía otras opciones: necesitamos proteger y salvar a nuestro país”.
lunes, 30 de mayo de 2022
domingo, 6 de marzo de 2022
Invasión de Ucrania: ¿Y los demoledores ciberataques rusos?

¿Dónde están los devastadores ciberataques rusos?
La superioridad de las capacidades cibernéticas ofensivas rusas está bien establecida y aceptada; que el país no haya hecho un uso más significativo de esas capacidades en los días transcurridos desde que lanzó su invasión de Ucrania es difícil de entender y debería preocuparnos.por Tom Robertson || The National Interest
La invasión rusa de Ucrania ha seguido un libro de jugadas familiar: las operaciones de la zona gris siembran la discordia social; las operaciones híbridas preparan el terreno; y el ataque de las fuerzas convencionales, con tácticas cibernéticas que juegan un papel temprano y principal en las tres fases.
Fiel a su estilo, en los meses previos a la invasión, Rusia ejecutó una serie de ataques cibernéticos dirigidos a las redes del gobierno ucraniano y otros elementos de su infraestructura crítica, a saber, los medios institucionales. El principal de ellos fue un ataque de denegación de servicio distribuido (DDOS) en enero conocido como "WhisperGate", una operación destructiva de malware como ransomware que inhabilitó con éxito sitios web gubernamentales y del sector privado en todo el país.
Curiosamente, sin embargo, ni WhisperGate ni los otros ataques cibernéticos previos a la invasión de Rusia tuvieron el impacto próximo de su actividad cibernética anterior en la región. El exdirector estadounidense de la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) ha señalado que fueron de “mínimo” impacto. Y, aunque en general se esperaba que los ataques cibernéticos de Rusia escalarían en conjunto cuando lanzó su fuerza de invasión, con la paralización de la infraestructura crítica ucraniana como un objetivo cibernético obvio, tales ataques no se materializaron. De hecho, en los días posteriores al lanzamiento de la invasión, las redes eléctricas, los medios de comunicación y las capacidades de Internet de Ucrania han permanecido intactos.
Esta es una ruptura notable con el manual cibernético ruso, que desde la Guerra de Georgia de 2008 y hasta la anexión de Crimea y la invasión del este de Ucrania en 2014 vio el cruce de operaciones híbridas a ataques convencionales coincidiendo con una serie sustancial y sostenida. de ataques DDOS que paralizaron los centros de gravedad objetivo mientras se manipulaban canales de comunicación más amplios para facilitar el flujo de información errónea y desinformación alimentada por Rusia.
Además, mientras que en esos casos anteriores las capacidades cibernéticas de Rusia eran relativamente nuevas y evolucionaban, su arsenal cibernético ha crecido sustancialmente durante la última media década, de modo que ahora se cree que puede interrumpir los centros de comando militar ucranianos y desmantelar completamente las redes eléctricas ucranianas en voluntad. Como ejemplo, un ataque ruso en diciembre de 2015 deshabilitó parcialmente la red eléctrica del norte de Ucrania, lo que provocó un corte de energía que afectó a casi un cuarto de millón de ciudadanos y duró hasta seis horas en ciertas áreas.
Hay varias posibles explicaciones para esta desconexión.
En primer lugar, dado que Rusia ha estado preparando su asalto a Ucrania durante muchos meses, es completamente posible e incluso probable que tales ataques hayan sido preparados y organizados (es decir, redes comprometidas, malware instalado, vectores de ataque instanciados) pero que su ejecución esté siendo retrasado a propósito. El retraso bien podría ser simplemente parte del tiempo y el ritmo general del esfuerzo de guerra más amplio.
En segundo lugar, la naturaleza de bajo impacto de los ataques cibernéticos realizados hasta ahora podría ser una señal no tan sutil de Rusia de que está reteniendo su arsenal cibernético más agresivo como una forma de apalancamiento, no tanto como una estrategia de negociación para el conflicto actual. con Ucrania, sino más bien para cualquier confrontación a mayor escala con la OTAN o los Estados Unidos propiamente dichos. Chester Wisniewski, científico investigador principal de Sophos, señala que los ataques cibernéticos actuales pueden tener la intención de “enviar el mensaje de que [Rusia] ha comprometido una cantidad significativa de infraestructura ucraniana y estos son solo pequeños bocados para mostrar cuán omnipresente es su penetración”.
En tercer lugar, el ejercicio de la restricción puede ser un movimiento deliberadamente prudente para evitar que el conflicto se extienda a los miembros adyacentes de la OTAN oa los países alineados. Estados Unidos ha expresado desde el comienzo del conflicto que los ataques cibernéticos contra empresas estadounidenses o infraestructura crítica por parte de Rusia encontrarán una respuesta contundente , y Rusia sin duda recuerda bien su ataque de malware de 2017, " NotPetya ".”, que inicialmente se dirigía a la infraestructura del gobierno ucraniano, pero que se extendió rápidamente a las redes del sector privado antes de propagarse más allá de las fronteras de Ucrania. NotPetya fue un claro recordatorio de que los ataques cibernéticos son difíciles de contener, y las acciones que pueden desencadenar la participación directa de la OTAN o de EE. UU. podrían haber sido descartadas por Rusia o al menos descartadas para la fase actual de su plan de guerra general. Esta explicación parece cada vez más irreal dada la aparente facilidad con la que Rusia está dispuesta a aumentar las tensiones.
En cuarto lugar, es posible, pero también improbable, que Ucrania haya tenido éxito en los últimos años creando resiliencia en sus redes cibernéticas de modo que se hayan frustrado los ataques rusos. Tal posibilidad no carece de precedentes; en 2018, el vecino ruso lituano hizo un esfuerzo concertado para desarrollar sus capacidades de seguridad cibernética y hoy está clasificado en la parte superior de la mayoría de las listas de analistas de países con una fuerte postura de seguridad cibernética. Se sabe que Lituania ha frustrado con éxito un aluvión constante de ciberataques originados en Rusia.
La superioridad de las capacidades cibernéticas ofensivas rusas está bien establecida y aceptada; que el país no haya hecho un uso más significativo de esas capacidades en los días transcurridos desde que lanzó su invasión de Ucrania es difícil de entender y debería preocuparnos. Puede ser el caso, como se sugiere aquí, que Rusia esté “enterrando su liderazgo” como parte de un plan estratégico más amplio; o que es prudente evitar que el conflicto se extienda más allá de las fronteras de Ucrania; o incluso que Ucrania ha repelido con éxito los ataques rusos. Deberíamos movernos rápidamente para explorar estas y otras posibilidades.
lunes, 21 de febrero de 2022
Juegos de ciberguerra (Rosendo Fraga)

Juegos de ciberguerra
Las empresas tecnológicas se están viendo arrastradas al tablero de la geopolítica. El conflicto Rusia y Ucrania, banco de pruebas de una nueva era.
El mundo de Internet tiene un lejano origen estatal: fue creado como una red de comunicaciones segura del Pentágono, que pasó después al uso público. Son muchos los adelantos científicos y tecnológicos que se generaron en el ámbito militar, como por ejemplo el desarrollo de la energía nuclear, hoy la esperanza para una energía más sustentable.
A lo largo de aproximadamente tres décadas, las empresas tecnológicas pasaron de simples emprendimientos individuales o de pocas personas, a ser las grandes empresas que hoy conocemos, como Amazon, Google, Facebook, Twitter y Apple, entre otras.
Su valor bursátil permitió ir midiendo su importancia y poder económico. Fueron empresas globalizadas que se desarrollaron rápidamente en el ámbito privado con carácter trasnacional, y fuera del control o la regulación de los Estados. Parecía haberse gestado un mundo por encima de éstos, más fuerte que gobiernos y sistemas políticos.
Ya una década atrás se fueron delineando tres modelos de regulación estatal de Internet: la estadounidense, versión extrema del libre mercado; la europea, con tendencia a la regulación; y la de China, bajo fuerte control estatal. A ello se suma la “deep web”, una suerte de Internet clandestina que permite diversas actividades ilícitas.
Las tecnológicas y los países
En la primera década del siglo XXI el ámbito global al margen de los Estados fue el modelo que permitió la expansión y consolidación de los “grandes gigantes” de Internet. Pero en la segunda década este mundo se nacionalizó.
Las empresas comenzaron a pertenecer a los países, no en cuanto a su propiedad, sino como sujetos de la pugna geopolítica. La pugna entre Estados Unidos y China por la hegemonía mundial, que se desarrollaba en el ámbito comercial, militar y espacial, se trasladó plenamente al de las empresas tecnológicas.
Las estadounidenses se asumieron como tales, buscando y obteniendo la protección de Washington para sus actividades. A su vez, las chinas también se nacionalizaron y el papel de Huawei en la tecnología 5G fue un ejemplo evidente. Es decir, el campo tecnológico pasó a ser un nuevo ámbito del enfrentamiento geopolítico. Esta pugna se expandió entre las dos potencias, buscando que los demás países del mundo se alinearan con su modelo tecnológico.
Esta pugna se expandió entre las dos potencias, buscando que los demás países del mundo se alinearan con su modelo tecnológico.
Pero al mismo tiempo surgió un cuestionamiento político: la capacidad y el poder de estas empresas para manipular resultados electorales, mediante el uso de los datos de los usuarios. Facebook, en particular, fue blanco de denuncias en Estados Unidos y el Reino Unido por esta causa. Las grandes empresas tecnológicas pasaron a ser un riesgo para la esencia del sistema democrático. Esto las afectó en su imagen y generó una prevención de las fuerzas políticas respecto a ellas.
A eso se sumó el cuestionamiento por el uso económico de los datos de los usuarios, introduciendo una discusión sobre el derecho de propiedad, lo que tampoco favoreció la imagen de estas empresas.
Desde el punto de vista militar, se sumaron nuevas amenazas. Surgieron los términos de ciberseguridad y ciberguerra. Las grandes potencias comienzan a ser acusadas de este tipo de actividades. Estados Unidos y Europa acusan a Rusia y a China de emprender y preparar acciones de agresión política. Agregaron el riesgo de que este tipo de acciones pudiesen afectar los sistemas tecnológicos de los enemigos, paralizando servicios y actividades.
Al mismo tiempo, el crimen organizado comenzó a hackear a grandes empresas y grandes usuarios exigiendo rescates económicos, que en muchos casos se pagaron. Entre el uso con fines militares y el que le da el crimen organizado, la frontera no parece nítida.
El ciberterrorismo es otra faceta que se plantea como amenaza concreta gracias a Internet. Ha permitido la supervivencia de los grupos del extremismo islámico, la comunicación entre sus miembros y el acceso a métodos de acción terrorista. Utilidad militar, crimen organizado y terrorismo encuentran en este ámbito posibilidades concretas de acción.
Una influencia inédita
¿Hay algún antecedente histórico de algo similar al mundo de la Internet desafiando a los gobiernos y sociedades? Si bien hay antecedentes de procesos de globalización, es difícil encontrar procesos con los cuales puedan realizarse comparaciones o encontrarse similitudes. Algunos estudiosos de la literatura han encontrado en la obra de Jorge Luis Borges antecedentes de la Internet como concepto, medio siglo antes de que esta se desarrollara, como en el caso del cuento “El Aleph”.
El uso de las fake news con fines políticos se fue difundiendo y su uso en campañas electorales es ahora común y frecuente. Ello contribuyó al clima de “polarización política” que predomina en Occidente en los últimos años.
No sólo Facebook, Google y Twitter fueron usados como medio de difusión política en la órbita estadounidense: también sucedió con empresas chinas como Tik Tok.
Surgió también un conflicto entre las grandes empresas tecnológicas y los medios de comunicación tradicionales (televisión, radio, prensa gráfica, etc.) por la propiedad de las noticias. La difusión gratuita de los contenidos acentuó el traslado de los usuarios de los medios tradicionales a la web. Eso hizo que el periodismo clásico se sumara a las voces críticas contra los dueños de las empresas tecnológicas.
Jeff Bezos tiene una de las dos fortunas más grandes del mundo y también es uno de los dos emprendedores privados más relevantes de la carrera espacial.
En el ámbito empresario, el poder de estas empresas se hizo creciente y evidente, y no sólo por su valor bursátil. El dueño de Amazon, Jeff Bezos, tiene una de las dos fortunas más grandes del mundo, y también es uno de los dos emprendedores privados más relevantes de la carrera espacial, en asociación con la NASA. Probablemente, la ocupación y explotación económica de los territorios espaciales será el próximo salto científico y geopolítico, en el cual comienzan a jugar un rol algunos dueños de tecnológicas.
El conflicto entre Rusia y la OTAN, el más relevante en el ámbito político y estratégico desde la disolución de la Unión Soviética, muestra la importancia del llamado “ciberespacio”. Siete ministerios de Ucrania fueron hackeados en la tercera semana de enero. Hay quienes piensan que si el conflicto deriva al plano militar, la fecha del inicio de las operaciones deberá ubicarse en ese hecho.
Guerra híbrida
Este conflicto también muestra lo que es el concepto de “guerra híbrida”, en la cual Rusia parece ser la potencia más capacitada. Este tipo de guerra combina las fuerzas armadas tradicionales con milicias, fuerzas especiales encubiertas y operaciones en el ciberespacio.
Las grandes empresas tecnológicas fueron una novedad que produjo grandes transformaciones inéditas. Pero ahora ellas se enfrentan a riesgos y amenazas que las obligan a salir de su ensimismamiento para entender la historia, la política, el poder, la guerra, la creciente desigualdad social, los nacionalismos, las religiones y la cultura.
Hasta ahora, en su actividad ha predominado la rentabilidad como expresión del espíritu emprendedor del capitalismo. Pero ahora su supervivencia dependerá más de la capacidad de entender y comprender un mundo que hasta ahora les ha sido ajeno.
sábado, 1 de enero de 2022
viernes, 26 de noviembre de 2021
lunes, 7 de junio de 2021
martes, 25 de mayo de 2021
Rusos realizan ciberataques a Brasil desde la Venezuela ocupada
La edición brasileña acusa al GRU de la Federación de Rusia de sabotaje cibernético desde el territorio de Venezuela
Revista MilitarAcciones de influencia
El 2 de mayo de 2021, el sitio web de temática militar brasileña Defesanet publicó Artículo, donde acusa a los militares rusos en Venezuela de "acciones para influir en el norte de Brasil, con énfasis en la situación política interna de Brasil y el contexto geopolítico internacional".
Fuente: defesanet.com.br
Tiene sentido citar la mayor parte del artículo textualmente:
“Después del escándalo por el descubrimiento de equipos de espionaje en Brasilia (Me refiero a un escáner de señal de teléfono móvil que se encuentra en el barrio del gobierno, aprox. Prensa CPLCRB), inconscientes del riesgo, fuentes de inteligencia del gobierno fueron advertidas de que asesores militares rusos trabajaban junto a militares venezolanos y combatientes de la Guardia Nacional de Venezuela en la frontera con Brasil.
Se instalaron antenas para interceptar señales electrónicas y de comunicación en Santa Elena do Uairen, ciudad colindante con el municipio brasileño de Pacaraima. Estos sistemas pueden romper el cifrado, interceptar e interferir con mensajes (jam) del ejército brasileño y aviones militares que vuelan en la región.
También se informó que los sistemas de vigilancia aérea táctica (ARPA categorías 1 y 2), creados en Rusia, realizan misiones de reconocimiento regularmente en la frontera entre los dos países.
Según un diplomático extranjero acreditado en Brasilia, los rusos pertenecen al GRU, acrónimo de inteligencia militar que opera en el exterior, o simplemente al servicio de inteligencia de las Fuerzas Armadas de Rusia. Algunos de ellos participaron en operaciones ilegales que culminaron con la anexión de Crimea y guerras en el este de Ucrania y Siria. GRU es lo principal оружие Del Kremlin en las acciones de una guerra híbrida.
Actualmente, ni el Ejército Brasileño ni la Fuerza Aérea cuentan con equipos de guerra electrónica capaces de identificar actividad, determinar la geolocalización y los sistemas de neutralización instalados en el lado venezolano de la frontera, y carecen de los medios y capacidades para proteger la red de comunicaciones militares en la región. A pesar de este problema, la adquisición de sistemas que proporcionen las capacidades necesarias no se considera una prioridad para los tomadores de decisiones.
Una fuente diplomática dijo a Defensenet que un ciberataque de Venezuela pudo haber causado un corte de energía en el estado de Amapa (noviembre de 2020), lo que provocó interrupciones posteriores.
El sistema del Tribunal del Estado de Rio Grande do Sul es actualmente inaccesible para los jueces y el público debido a un ataque de piratas informáticos, que aparentemente indica que fue realizado desde Rusia, y como resultado de lo cual se incautó el acceso a todo el sistema a través de archivos encriptados. ".
“Las comunicaciones catatónicas del gobierno federal le permitieron al gobierno de Maduro realizar operativos psicológicos y propaganda en el Arco Norte (red logística de puertos en el norte y noreste de Brasil - aprox. CPLCRB), en particular, durante la crisis de Manaos (se refiere al colapso del sistema de salud en Manaus, durante el cual Venezuela ayudó a la ciudad con oxígeno para hospitales - aprox. Prensa CPLCRB).
Es urgente actuar en dos niveles (militar y de inteligencia) para fortalecer el Arco Norte brasileño y minimizar las acciones desestabilizadoras apoyadas por los propios agentes gubernamentales, así como por varios gobernadores estatales.
El Arco Norte estará involucrado en la planificación estratégica y política, ya que la inteligencia prevé innumerables acciones de influencia, cuya novedad es que se pueden implementar tanto a través de la participación directa de Rusia como a través de su aliado continental, el gobierno bolivariano de Venezuela ”.
El artículo cuenta con una fotografía de un militar que presuntamente es un oficial del GRU y presuntamente forma parte del contingente militar fronterizo en Venezuela.

Una búsqueda en Google muestra que esta foto apareció en Internet en octubre de 2020.
Los problemas con los ataques de piratas informáticos anónimos contra el sistema judicial brasileño se han destacado en la prensa en varias ocasiones. Además, en este momento, la Corte Suprema Federal de Brasil (STF) está abordando un ataque de este tipo, restringiendo parcialmente el acceso a sus servicios y páginas en línea.

Pero, ¿qué interés puede tener el sistema judicial brasileño para Rusia, y más aún para el ejército ruso?
RDIF aún no ha presentado una demanda contra el regulador farmacéutico brasileño (debido a calumnia en Sputnik-V), arrestado contrabandista los animales son una figura demasiado pequeña para organizar un ataque de piratas informáticos, el proceso se trata de calumnia Preocupación de los medios O GLOBO ha estado hablando silenciosamente sobre los rusos durante más de un año y necesita estabilidad de los recursos judiciales, y se describe en los medios brasileños. arresto un "ruso" anónimo para el tráfico de drogas, en general, muy probablemente falso (el consulado ruso en Brasil no tiene información sobre el arresto).
Que pasa
Sin embargo, todavía está sucediendo algo importante.
A partir de octubre de 2020, la organización rusa para la lucha contra el terrorismo de estado comando CST entra en controversia por correspondencia en Internet con el presidente de Brasil, señalando, en particular, que hasta que Brasil se ocupe de la célula terrorista que opera bajo el techo de la policía federal (análoga al FBI) del estado de Amazonas y organiza la toma masiva de rehenes de los turistas rusos en 2016, es poco probable que se libere al brasileño Robson Oliveira, condenado en la Federación de Rusia por el transporte de estupefacientes.
marzo 16 сообщается sobre el aumento de la presión del comando CST sobre la Fiscalía Brasileña (MPF) y el Tribunal Supremo Federal (STF) para obligar a Brasil a realizar actividades antiterroristas.
Y el 6 de abril, comando CST publica materiales (documentos y fotografías) que revelen la posible participación de uno de los 11 ministros (jueces) del Tribunal Supremo Federal de Brasil (STF), Alexandre ji Moraesh, en ataques terroristas a turistas rusos y, como resultado, el bloqueo de la investigación en la solicitud de la parte rusa. El artículo también señala que la Ley Federal de Rusia de 6 de marzo de 2006 No. 35-FZ "Contra el terrorismo" prevé el uso de las formaciones de las Fuerzas Armadas de la Federación de Rusia para llevar a cabo tareas de represión de actividades terroristas internacionales fuera del territorio de la Federación de Rusia.
El 15 de abril hay una rotunda renuncia del jefe de la Policía Federal de Amazonas, quien es despedido luego de que el ministro de Medio Ambiente, Ricardo Salles, lo acusara públicamente de complicidad en confiscaciones ilegales y ataques arbitrarios masivos a ciudadanos respetuosos de la ley (en este caso, leñadores).
El movimiento recíproco de Rusia: en dos semanas el presidente Putin perdonado Robson, quien al llegar al aeropuerto de Río de Janeiro con fanfarria Satisface El propio presidente Bolsonaro.
En el contexto del entendimiento emergente entre las autoridades brasileñas y la parte rusa, a fines de abril, el STF anunció categóricamente al comando CST su falta de voluntad para emprender una investigación antiterrorista (en particular, contra uno de los jueces federales) . Posteriormente (a partir del 6 de mayo), se bloquea la posibilidad de enviar mensajes electrónicos (peticiones y apelaciones) al STF y mensajes personales a ministros independientes del STF como consecuencia del anuncio de un presunto ataque de piratas informáticos, anunciado por la policía federal e investigado. por el antes mencionado Alekshandreji Moraesh, quien aparece como sospechoso en el ataque terrorista a los rusos.
A pesar de que la responsabilidad del ataque al STF ya es él lo tomó hacker brasileño, Moraesh reclamacionesque el ataque tiene indicios de motivación política y está dirigido directamente a él. Y el sitio Defesanet, 3 días antes del ataque de los piratas informáticos a STF, ya atribuía su autoría a Rusia.
Lo que sucede a continuación se asemeja a un éxito de taquilla en el género del "thriller político".
El destituido jefe de la Policía Federal de Amazonas, Aleksandre Saraiva, quien anteriormente había manifestado que “el que ríe último”, acusa a su abusador, el ministro Salles, de obstruir las investigaciones y corrupción al entablar demandas ante la Fiscalía (MPF) y el STF.
El fiscal general Augustu Arash está poniendo esta declaración en el estante. Y el fiscal de la república, Filipe Pessoa de Lucena, está tomando contramedidas emitiendo una orden para iniciar una investigación sobre las detenciones arbitrarias masivas de rusos, la falsificación de pruebas, la posible inconsistencia de la policía federal de Amazonas con sus funciones institucionales y su participación en actividades terroristas. acciones contra ciudadanos rusos.

El ala terrorista de la policía federal tiene un instinto de autoconservación, y se unen en torno a Saraiva y Moraesh (quien fue ministro de Justicia y jefe de la policía federal).
En la madrugada del 19 de mayo comienzan los allanamientos, decomisos y destituciones de subordinados del Ministro de Medio Ambiente en las oficinas de los organismos gubernamentales subordinados al ministro Ricard Salles. La policía federal también viola el secreto bancario del ministro y comienza a examinar sus cuentas bancarias en busca de pruebas incriminatorias.
A las 8 a.m. Salles acompañado de un abogado y un asesor armado se apresura en en el Cuartel General de la Policía Federal en Brasilia y requiere una explicación. Se le dice que "el caso está clasificado y está bajo la jurisdicción del Ministro del Tribunal Supremo Federal, Alekshandre ji Moraesh".

Ministro de Medio Ambiente Ricardo Salles y Ministro de la Corte Suprema Federal Alexandre Ji Moraesh
Salles emite inmediatamente una reunión de emergencia con el presidente Bolsonaro (que odia a Moraesh) y pide protección.
La prensa escribe Artículo bajo los titulares "¡La Policía Federal está dividida y fuera de control!" - mitad por Salles, el Fiscal General y el gobierno, y mitad en contra (es decir, por Moraesh, Saraiva y los terroristas de la Policía Federal de Amazonas).
El fiscal general Augustu Arash dice que la policía federal debería haberle consultado sobre el operativo contra Salles, pero no lo hizo. Por opinión O GLOBO, la publicación más grande de Brasil, Moraes no informó al Fiscal General, porque temía que la información sobre la operación se filtrara al gobierno con anticipación.
Inteligencia brasileña - ABIN aparece en escena. Federales informarque Salles usó al agente de la ABIN para despedir a los secuaces de la policía federal en su jurisdicción y "obstruir cualquier posible investigación por parte de la policía federal".
CNN sobre la guerra entre Salles y Moraesh:
Estados Unidos en escándalo
De repente, Estados Unidos comienza a figurar en el escándalo. Alekshandre ji Moraesh oficialmente сообщаетque el operativo contra Salles se inició con base en información de la Embajada de Estados Unidos en Brasil. Es decir, fue Estados Unidos quien entregó las pruebas comprometedoras sobre Salles a la policía federal, lo que sucedió en enero de 2020, cuando стало известно sobre la posible participación de agentes del FBI de Estados Unidos en la organización de ataques terroristas contra turistas rusos en Brasil y que Salles, como Ministro de Medio Ambiente, puede reprimir las actividades militares y de inteligencia de Estados Unidos en Amazonas que no tienen ninguna relación con su ministerio, disfrazadas de actividades ambientales y llevadas a cabo junto con los terroristas que atacaron a los rusos (ver artículo en Military Review “Bajo la apariencia de cooperación ambiental. Militarización estadounidense del Amazonas ").Desafortunadamente, la izquierda brasileña (tradicionalmente simpatizante de Rusia), representada por el Partido Laborista, odia tanto a Salles (y hay razones objetivas para ello) y le tiene tanto miedo a la policía federal que optaron por ponerse del lado de Moraes, preguntándole formalmente. para autorizar la renuncia de Salles.
Recordemos que la captura de turistas rusos en Manaos en 2016 tuvo lugar casi en el mismo lugar (a una distancia de 1 km) y el mismo día (22 de junio), cuando las negociaciones del Gobernador del Estado de Amazonas José Melo con Rosneft sobre el desarrollo del campo tuvo lugar Solimunes. Esto nos permite considerar este crimen como una toma de rehenes para presionar a la empresa rusa e influir en el resultado de las negociaciones (todos conocen la actitud de Estados Unidos hacia Rosneft e Igor Sechin).

Este análisis permite comprender por qué ciertas fuerzas en Brasil están interesadas en interpretar los problemas políticos internos como una injerencia rusa e incluso atraer a Venezuela y al GRU ruso a esto. La declaración de Defesanet sobre la injerencia de Rusia en el sistema judicial brasileño parece absurda, ya que se desprende de los materiales presentados en este artículo que, actuando de manera absolutamente legal y utilizando los recursos del sistema judicial brasileño y la fiscalía para lograr sus objetivos, la parte rusa está principalmente interesado en el buen funcionamiento de los sitios web MPF y STF.
Ilustración del sitio defesanet.com.br:

No subestime el relleno de Defesanet como artículos insignificantes en un sitio web de bajo impacto. Esta es la categoría de luchadores en el frente de la información que no solo tienen habilidades literarias, sino que también intentan transformar sus historias en la apariencia de hechos reales. El 18 de mayo, DefesaNet publica un artículo titulado "Exclusivo: el gobierno brasileño confirma por primera vez que los rusos están operando en la frontera", en el que afirma que "esta es la primera vez que un representante oficial del gobierno brasileño confirma la presencia de fuerzas armadas rusas que operan en las fronteras de Brasil". De hecho, este artículo es una ilusión, a saber: un recuento de un intento de uno de los diputados de obtener los comentarios necesarios del Ministro de Defensa brasileño en una audiencia pública sobre "interferencia rusa" (monitoreo, guerra electrónica e interferencia), refiriéndose ya al artículo que citamos en Defesanet.com.br.
Audiencia pública donde el Ministro de Defensa brasileño respondió preguntas sobre "Interferencia electrónica rusa y ataque al sistema judicial":

En realidad, como se desprende de una lectura atenta del artículo, todo lo que dijo el ministro de Defensa, Braga Neto, es “Ha habido maniobras en la frontera y las fuerzas armadas (brasileñas) tienen la capacidad de contrarrestar las amenazas cibernéticas. Cada vez que hay una movilización para un ejercicio, nosotros (los militares) monitoreamos todo tipo de ejercicios de este tipo ". Es decir, recientemente (30 de marzo), el ministro designado no sucumbió a la provocación, diciendo que todo lo que estaba pasando en el territorio de Venezuela era exclusivamente del otro lado de la frontera y no dijo una palabra sobre ningún radioelectrónico sabotaje que había tenido lugar, sin pronunciar nunca la palabra "rusos" o "Rusia", lo que le da crédito como político (independientemente de sus ideas personales sobre la realidad de la "amenaza rusa").
Un fragmento de la pregunta del diputado al Ministro de Defensa brasileño con una solicitud de comentario sobre la publicación de Defesanet sobre "Ciberamenazas y ataques electrónicos rusos" desde Venezuela:
En conclusión, vale la pena señalar que entre todos los nombres enumerados en este artículo, no hay golosinas.
Rusia y la comunidad mundial tienen muchos reclamos contra el presidente Jair Bolsonar, la mayor parte de Brasil odia al ministro Ricardo Salles (por el desastre ambiental en la Amazonía), pocas personas confían en el Fiscal General Arash. E incluso el nuevo superintendente de la Policía Federal de Amazonas, Leandro Almada, quien reemplazó a Saraiva, plantea muchas preguntas sobre su competencia. Ya que anteriormente dirigió el servicio de investigaciones internas del Sistema de Seguridad Pública de Amazonas, donde en ese momento trabajaba el primero de los terroristas del ISIS arrestados en Brasil (una organización prohibida en Rusia). Osiris Maurice Lundy.
Pero en el conflicto que se está considerando con la policía federal, estos personajes juegan un papel positivo, actuando del lado de la protección de los valores democráticos y contra los terroristas que arrojaron no solo a turistas rusos a las cárceles, sino a decenas de otros ciudadanos inocentes. Por ejemplo, el senador Omar Aziz (que hecho Manaos es la capital de la pandemia de coronavirus y ha propiciado la aparición de la cepa más contagiosa de COVID-19), además de emprendedora Nair Blair, que ahora se dedica a la adquisición de la vacuna rusa Sputnik V para Brasil (recientemente entregó entrevista en video Prensa rusa).
La investigación continúa
En la mañana del 20 de mayo se supo que los materiales sobre la investigación del atentado terrorista a los rusos fueron redireccionados desde la Fiscalía de Amazonas a la capital del país - la Séptima Cámara de Coordinación y Control de la Fiscalía en Brasilia. .
Notificación electrónica de reapertura (después de presentar una apelación contra las objeciones de los agentes de la policía federal) del ataque terrorista a los rusos:

Si la investigación se lleva a cabo adecuadamente y los perpetradores son castigados, entonces tal vez esto le dé un duro golpe al ala terrorista del servicio de inteligencia más influyente de Brasil, obligando al estado a reformatear completamente la policía federal, abandonar la práctica del estado policial y devolver al país a la senda del desarrollo democrático.
Diagrama de influencia de la Policía Federal Brasileña:
 autor:СPLCRB-pressFotos utilizadas:https://www.brasil247.com, https://www.defesanet.com.br
martes, 13 de abril de 2021
Irán denuncia a Israel por un ciberataque a su planta nuclear de Natanz
Apagón golpea el sitio nuclear de Irán en lo que parece ser un sabotaje israelí
Irán describió el corte de energía como "terrorismo nuclear" mientras se llevaban a cabo conversaciones en Viena para restaurar el acuerdo nuclear de 2015.
La instalación nuclear de Natanz en Irán perdió energía el domingo. Alberga centrifugadoras utilizadas para el enriquecimiento de uranio. Crédito ... Raheb Homavandi / Reuters
Por Ronen Bergman, Rick Gladstone y Farnaz Fassihi || The New York Times
Un corte de energía que parecía haber sido causado por una explosión planeada deliberadamente golpeó el domingo el sitio de enriquecimiento de uranio de Natanz en Irán, en lo que los funcionarios iraníes llamaron un acto de sabotaje que sugirieron que había sido llevado a cabo por Israel.
El apagón inyectó nueva incertidumbre en los esfuerzos diplomáticos que comenzaron la semana pasada para salvar el acuerdo nuclear de 2015 repudiado por la administración Trump.
Irán no dijo con precisión qué había causado el apagón en el sitio fuertemente fortificado, que ha sido blanco de sabotajes previos, e Israel se negó públicamente a confirmar o negar cualquier responsabilidad. Pero los funcionarios de inteligencia estadounidenses e israelíes dijeron que había habido un papel israelí.
Dos funcionarios de inteligencia informados sobre los daños dijeron que habían sido causados por una gran explosión que destruyó por completo el sistema de energía interno, independiente y fuertemente protegido, que abastece a las centrifugadoras subterráneas que enriquecen el uranio.
Los funcionarios, que hablaron bajo condición de anonimato para describir una operación israelí clasificada, dijeron que la explosión había asestado un duro golpe a la capacidad de Irán para enriquecer uranio y que podría llevar al menos nueve meses restaurar la producción de Natanz.
Si es así, la influencia de Irán en las nuevas conversaciones buscadas por la administración Biden para restaurar el acuerdo nuclear podría verse comprometida significativamente. Irán ha dicho que tomará acciones cada vez más fuertes prohibidas por el acuerdo hasta que las sanciones impuestas por el presidente Donald J. Trump hayan sido rescindidas.
No quedó claro de inmediato cuántas noticias, si es que hubo alguna, recibió la administración Biden sobre la operación Natanz, que ocurrió la misma mañana en que el secretario de defensa estadounidense, Lloyd J. Austin III, estaba de visita en Israel. Pero los funcionarios israelíes no han ocultado su descontento por el deseo de Biden de revivir el acuerdo nuclear al que su predecesor renunció en 2018.
Ali Akbar Salehi, director de la Organización de Energía Atómica de Irán, describió el apagón como un acto de "terrorismo nuclear" y dijo que la comunidad internacional debe enfrentar la amenaza.

Ali Akbar Salehi, a la izquierda, jefe del programa nuclear de Irán, y el presidente Hassan Rouhani en una exhibición de los logros nucleares del país en Teherán el sábado. Crédito ... Oficina de la Presidencia iraní, a través de Associated Press
"La acción de esta mañana contra el sitio de enriquecimiento de Natanz muestra la derrota de aquellos que se oponen al desarrollo nuclear y político de nuestro país y las ganancias significativas de nuestra industria nuclear", dijo Salehi, según los medios de comunicación iraníes. "El incidente muestra el fracaso de quienes se oponen a Irán en la negociación de un alivio de las sanciones".
Israel, que considera a Irán un adversario terrible, ha saboteado el trabajo nuclear de Irán antes, con tácticas que van desde ataques cibernéticos hasta asesinatos directos. Se cree que Israel orquestó los asesinatos de varios científicos nucleares iraníes en los últimos años, incluida una emboscada a un desarrollador clave de su programa nuclear en noviembre pasado.
Israel, como cuestión de política, no confirma ni niega tales acciones.
La explosión en Natanz se produjo apenas una semana después de que Estados Unidos e Irán, en su primera diplomacia significativa bajo la administración Biden, participaran en las nuevas conversaciones en Viena destinadas a revivir el acuerdo nuclear abandonado por Trump, quien lo describió como “el peor trato ”y un sorteo a Irán.
Las conversaciones para salvar el acuerdo, conocido como Plan de Acción Integral Conjunto, o J.C.P.O.A., se reanudarán esta semana.
No quedó claro de inmediato cómo el incidente de Natanz podría afectar eso. Pero Irán ahora enfrenta un cálculo complicado sobre cómo responder, especialmente si concluye que Israel fue el responsable.
"Teherán enfrenta un equilibrio extremadamente complicado", dijo Henry Rome, analista de Irán en Eurasia Group, una consultora de riesgo político. "Se sentirá obligado a tomar represalias para indicarle a Israel que los ataques no son gratuitos".
Al mismo tiempo, dijo Rome, "Irán también debe asegurarse de que tal represalia no haga que sea políticamente imposible para Occidente seguir avanzando con J.C.P.O.A. reentrada."
Se cortó el suministro eléctrico en las instalaciones de Natanz, dijo a la televisión estatal iraní Behrouz Kamalvandi, portavoz del programa nuclear civil. Dijo que no ha habido víctimas ni daños. Pero Irán a veces ha ofrecido tales evaluaciones inmediatamente después del sabotaje, solo para revisarlas más tarde.

Centrífugas para enriquecer uranio en el complejo de Natanz en 2019.Credit ... Organización de Energía Atómica de Irán, vía Associated Press
Malek Shariati Niasar, un legislador iraní que se desempeña como portavoz del comité de energía del Parlamento, dijo en Twitter que la interrupción era "muy sospechosa" y planteó la posibilidad de "sabotaje e infiltración".
El apagón se produjo menos de un año después de que un misterioso incendio devastó otra parte de las instalaciones de Natanz, a unas 155 millas al sur de Teherán, la capital. Los funcionarios iraníes inicialmente minimizaron el efecto del incendio, que destruyó una instalación sobre el suelo para el ensamblaje de centrifugadoras, pero luego admitieron que había causado grandes daños.
Más sospechas, el apagón se produjo un día después de que los funcionarios iraníes elogiaron la inauguración de centrifugadoras nuevas y avanzadas ubicadas en un sitio construido después del incendio de Natanz.
Algunos expertos iraníes descartaron la especulación inicial de que un ciberataque podría haber causado la pérdida de energía. El complejo de Natanz tiene su propia red eléctrica, múltiples sistemas de respaldo y capas de protección de seguridad destinadas a evitar que un ataque de este tipo apague abruptamente su sistema.
"Es difícil imaginar que fue un ciberataque", dijo Ali Vaez, director del proyecto de Irán en International Crisis Group. "El escenario probable es que apuntó a la instalación indirectamente o mediante infiltración física". Los funcionarios de inteligencia dijeron que efectivamente fue una detonación de explosivos.
Si bien no hay un diálogo directo entre Irán y Estados Unidos en las conversaciones en Viena, los otros participantes en el acuerdo (Gran Bretaña, China, Francia, Alemania y Rusia, bajo la presidencia de la Unión Europea) están participando en una forma de lanzadera. diplomacia.
Un grupo de trabajo se centra en cómo levantar las sanciones económicas impuestas por la administración Trump, mientras que otro analiza cómo Irán puede volver a los términos que establecen límites al uranio enriquecido y las centrifugadoras necesarias para producirlo.
Imagen

Una foto satelital que muestra la instalación nuclear de Natanz el 7 de abril.Credit ... Planet Labs Inc., vía Associated Press
Irán ha dicho que sus ambiciones nucleares son pacíficas.
También ha dicho que si bien tiene la intención de reanudar de manera constante las actividades nucleares prohibidas por el acuerdo, puede revertir fácilmente el curso si se rescinden las sanciones.
El sábado, el presidente de Irán, Hassan Rouhani, celebró las nuevas centrifugadoras, que acortan el tiempo necesario para enriquecer uranio, el combustible de las bombas nucleares. Pero el Sr. Rouhani también insistió en que los esfuerzos de Irán no estaban destinados a producir armas.
"Si Occidente analiza la moral y las creencias que existen en nuestro país, descubrirán que no deberían preocuparse ni ser sensibles por nuestra tecnología nuclear", dijo Rouhani en declaraciones informadas por la Agencia de Noticias Mehr de Irán.
Las nuevas centrifugadoras se inauguraron en lo que Irán llama su Día Nacional Nuclear, un evento anual para mostrar los avances que el país había logrado en tecnología nuclear a pesar de su aislamiento económico. Las celebraciones incluso incluyeron el debut de un video musical que mostraba a científicos vestidos de blanco cantando junto a centrifugadoras y sosteniendo fotos de colegas que habían sido asesinados.
Austin, el secretario de defensa de Estados Unidos, estuvo en Israel el domingo para conversar con el primer ministro Benjamin Netanyahu y el ministro de defensa del país, Benny Gantz.
No estaba claro si hablaron del ataque de Natanz.
En la reunión, el Sr. Gantz dijo: “Trabajaremos en estrecha colaboración con nuestros aliados estadounidenses para asegurar que cualquier nuevo acuerdo con Irán asegure los intereses vitales del mundo y los Estados Unidos, prevenga una peligrosa carrera armamentista en nuestra región y proteja el Estado de Israel ".
Estados Unidos e Israel tienen un historial de colaboración encubierta, que se remonta a la administración del presidente George W. Bush, para interrumpir el programa nuclear de Irán.
La operación más conocida de esta colaboración, que recibió el nombre en código de "Juegos Olímpicos", fue un ciberataque revelado durante la administración Obama que desactivó casi 1.000 centrifugadoras en Natanz. Se creía que ese ataque había retrasado durante muchos meses las actividades de enriquecimiento de Irán.
Los reportajes fueron aportados por David E. Sanger, Eric Schmitt, Lara Jakes, Gerry Mullany y Patrick Kingsley.
Bolivia le pide definiri su posición a Chile
Bolivia plantea a Chile "elegir qué clase de vecinos" quieren ser El canciller boliviano sostuvo que la disputa marítima no debe f...

-
 ¿Se viene un nuevo eje castro-chavista de la mano del neo kirchnerismo? Por Enrique Guillermo Avogadro - Tribuna de Periodistas Mierda ...
-
 China arrasa los mares: cómo opera la flota de pesca ilegal que depreda con apoyo oficial y su actividad en Argentina Se trata de una ...
-
 Chile reclamó a la Argentina por el mapa de la plataforma continental y generó otro cortocircuito diplomático El gobierno de Piñera envió ...